0 giây: Máy chủ MCP hỗ trợ khai thác cho kiểm tra bảo mật tự động
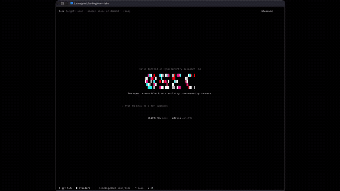
0sec, từ 0sec Labs, là một máy chủ MCP mã nguồn mở và bộ công cụ an ninh mạng được thiết kế để tự động hóa việc phát hiện lỗ hổng dựa trên bằng chứng. Công cụ này phối hợp các tác nhân AI tự động để thăm dò mã nguồn, ứng dụng web, API và kho gói và chỉ đưa ra kết quả khi một tác nhân độc lập tái tạo một lỗ hổng. Các khả năng chính bao gồm săn lùng tác nhân song song, xác minh mù, thực thi phạm vi nghiêm ngặt và truy cập gốc MCP cho các khách hàng AI. Các nhà nghiên cứu an ninh và đội ngũ DevSecOps cần kiểm tra xâm nhập có thể tái tạo và độ tin cậy cao là những người dùng dự kiến.
Các nhiệm vụ nào bạn thực sự có thể sử dụng nó cho?
Công cụ này nhắm đến nghiên cứu bảo mật có thể hành động hơn là quét danh sách kiểm tra, và nó hỗ trợ quét đa mục tiêu trên các ứng dụng web, API, kho mã nguồn và hệ sinh thái gói. Nó liệt kê rõ ràng npm, PyPI và các kho OCI là các nguồn gói được hỗ trợ. Các nhiệm vụ thực tiễn bao gồm kiểm tra CORS, SSRF, XSS, tiêm SQL, và kết hợp các khai thác giữa các thành phần bằng cách khám phá song song, có tác động để đạt được các con đường tấn công phức tạp, nhiều bước.
Các lỗ hổng được báo cáo có đáng tin cậy không?
Độ tin cậy được gắn với quy tắc "tái sản xuất trước khi tin tưởng": mỗi lỗ hổng tiềm năng phải được xác thực bởi một tác nhân mù riêng biệt trước khi được báo cáo. Công cụ này tạo ra các báo cáo có chứng cứ hỗ trợ bao gồm các nỗ lực giao thức, sự cố bộ lọc, và các khai thác bằng chứng khái niệm hoạt động. Mô hình xác minh này thay đổi một phát hiện từ một cảnh báo thành một khai thác có thể chứng minh, nâng cao sự tự tin trong kết quả so với các công cụ quét trả về điểm số heuristics mà không có sự tái sản xuất.
Các đầu vào tệp và giới hạn hoạt động nào mà các nhóm nên mong đợi?
Triển khai chạy dưới dạng CLI trên macOS (Apple Silicon) và Linux (x64/arm64) và yêu cầu kết nối với một nhà cung cấp LLM được hỗ trợ. Công cụ này hoạt động như một máy chủ MCP và tích hợp với các khách hàng tương thích MCP như Claude Desktop, điều này có nghĩa là một khách hàng và mô hình có khả năng MCP là các phần cần thiết của quy trình làm việc. Các quét yêu cầu một tệp phạm vi do người dùng xác định vì công cụ này thực thi các ranh giới trước khi các cuộc gọi công cụ tiếp tục.
Nó có phù hợp với các quy trình DevSecOps hoặc nghiên cứu hiện có không?
Được thiết kế cho các quy trình làm việc gốc của tác nhân, công cụ này cung cấp các nguyên tắc quét lập trình phù hợp với các đường ống bảo mật tự động và sách hướng dẫn nghiên cứu. Nó là mã nguồn mở và được lưu trữ để kiểm tra, điều này giúp các nhóm kiểm toán hành vi và điều chỉnh các kịch bản. Ứng dụng này được mô tả là được đánh giá cao trong cộng đồng bảo mật AI vì sự tích hợp MCP và cách tiếp cận dựa trên khai thác, làm cho nó phù hợp hơn với các nhóm kết hợp cơ sở hạ tầng LLM với chuyên môn bảo mật.
Phù hợp rõ ràng cho các nhóm chuyên gia cần đảm bảo mức độ khai thác
0sec là một lựa chọn nghiêm ngặt cho các nhóm bảo mật yêu cầu xác minh khai thác có thể tái tạo và có kỹ năng vận hành để chạy CLI và quản lý quyền truy cập vào mô hình. Nó đòi hỏi chuyên môn về cơ sở hạ tầng và bảo mật để cấu hình các tệp phạm vi và giám sát các tác nhân tự động, vì vậy các tổ chức không có tích hợp LLM hoặc các nhà phân tích có kinh nghiệm nên đánh giá xem họ có thể hỗ trợ những yêu cầu vận hành đó trước khi áp dụng.